**************************************************
***********************
****

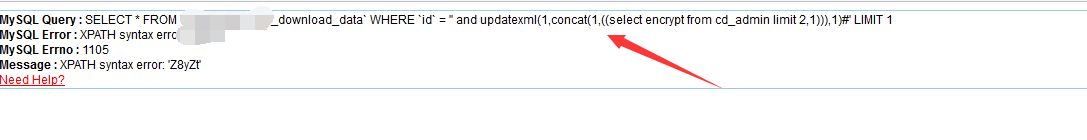
弄了3天了 这个点 总结一下这三天的坑吧 0X01 注入点入手 index php?m=wap&c=index&a=init&siteid=1 获取coo
05-10
1、下载官方的最新版ueditor1_4_3-utf8-php,下载本地后解压,新建一个目录ueditor (ps:只需要更改目录名称) 2、把目录ued
05-14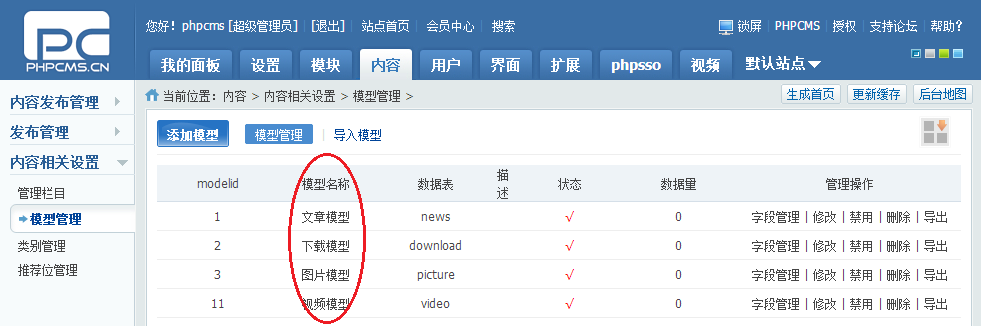
转自:http: www cnblogs com Braveliu p 5102627 html 【1】理解模型 模型,系统知识的抽象表示。既然抽象了
05-04
hosts文件就在C: Windows system32 drivers etc hosts下 用一套CMS软件系统,做多个网站,统一管理,用户可以互通,这就
04-14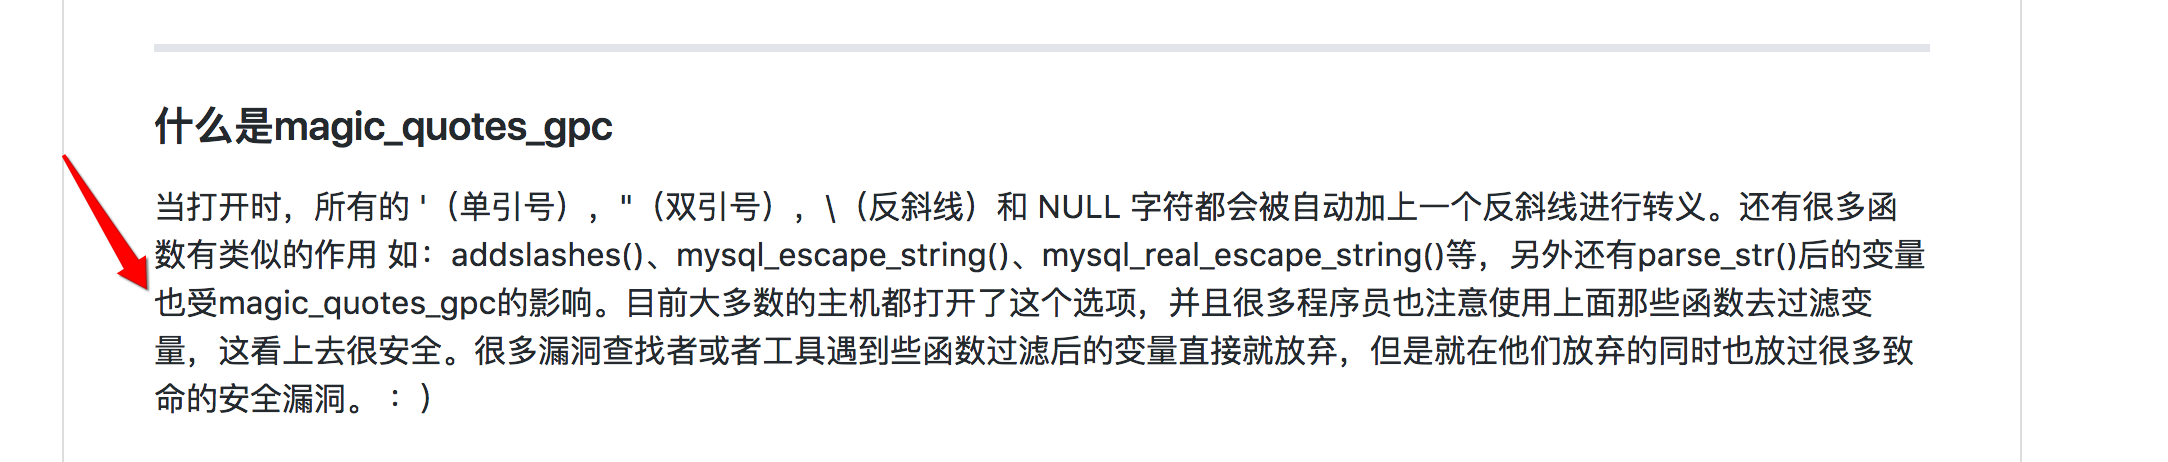
调试这个漏洞的时候踩了个坑,影响的版本是php5 4以后。 由于漏洞是由parse_str()函数引起的,但是这个函数在gpc开启的时候(也就是php5 4以
05-14